搜索到
237
篇与
的结果
-
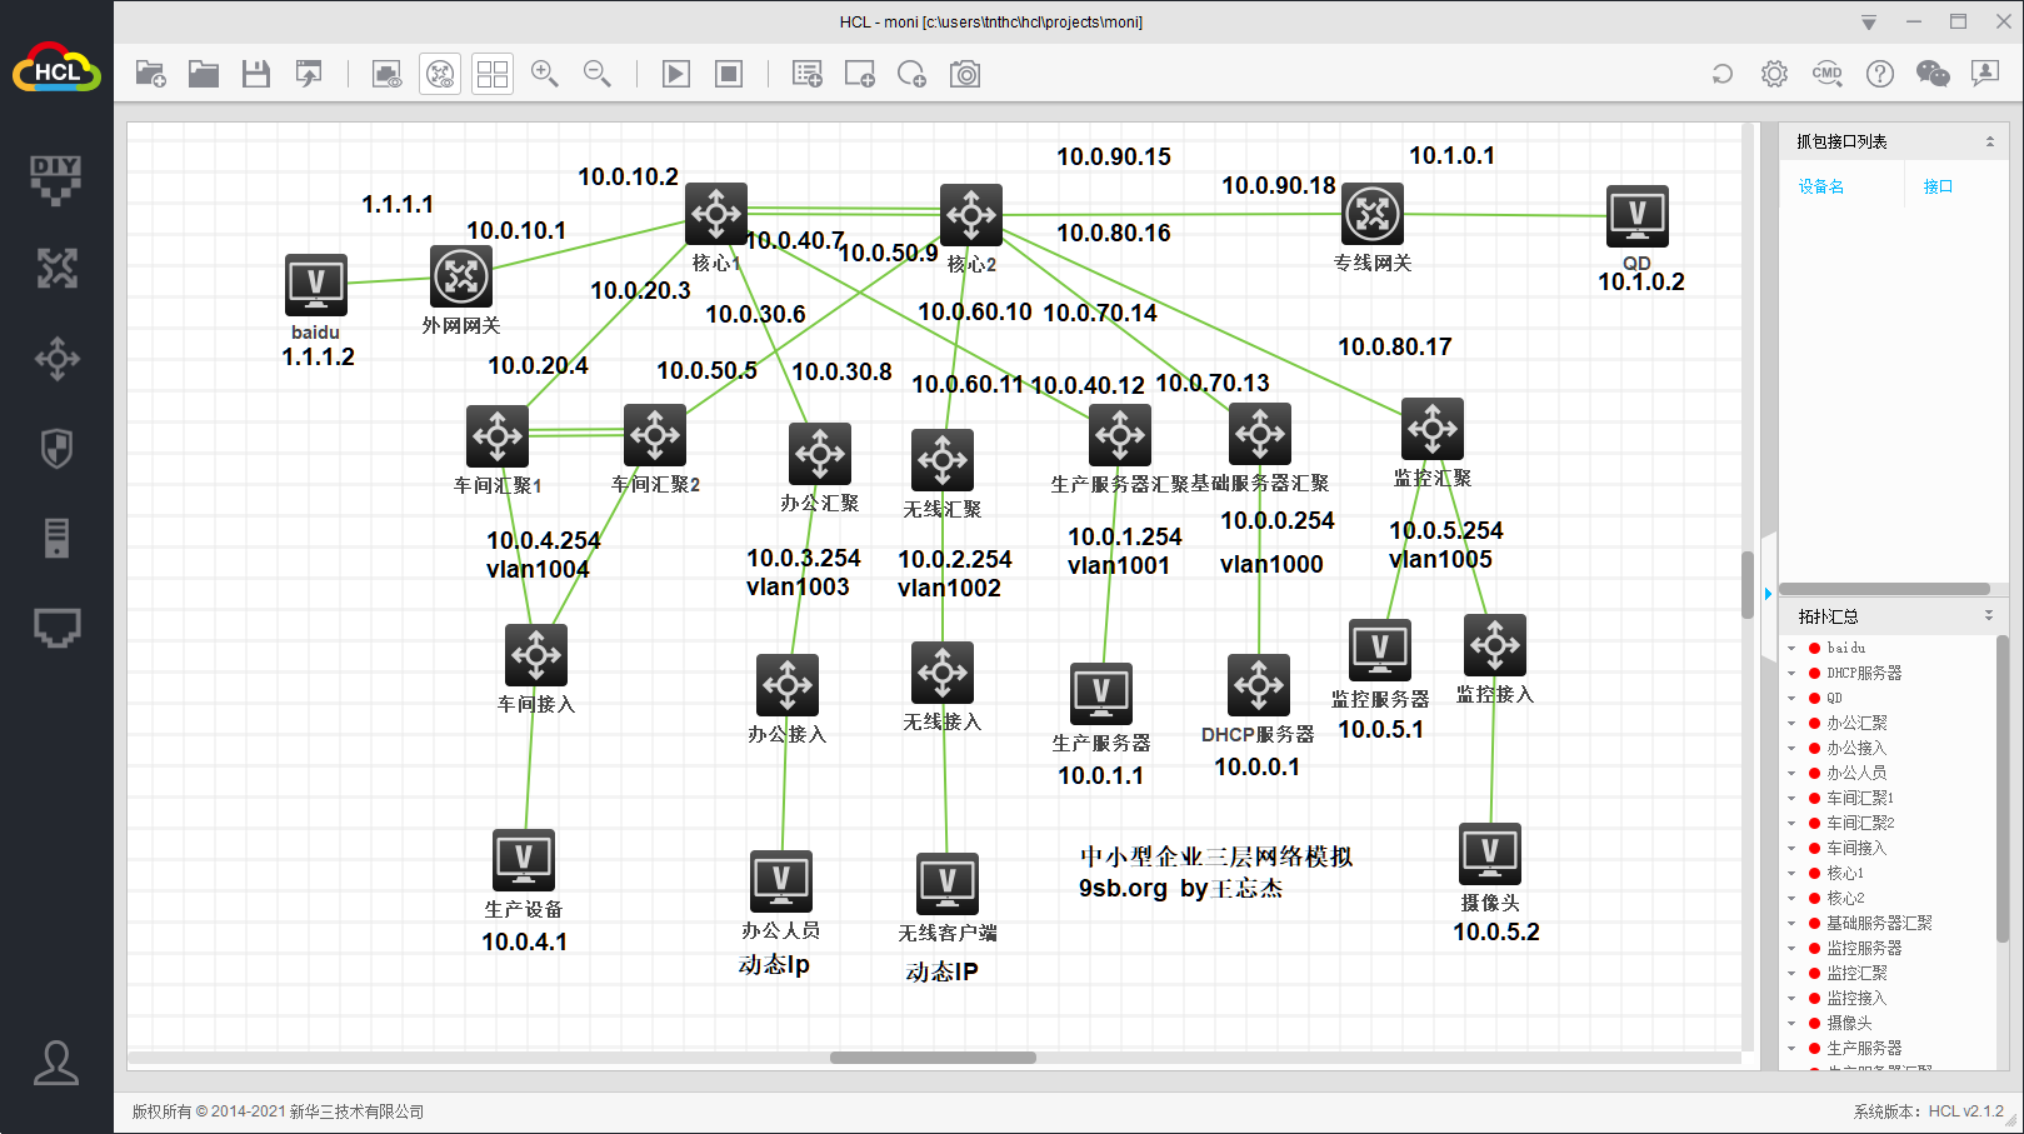
 小型企业网络思路规划配置分享,H3C HCL模拟器 整体规划 采用三层网络结构,核心、汇聚三层互联,堆叠采用40G网络,汇聚10G,接入1G,网关下放到汇聚,交换机采用独立管理VLAN。功能实现 1、核心堆叠,汇聚堆叠,动态端口聚合2、配置DHCP服务器,配置DHCP中继,为多个VLAN提供服务3、静态路由与OSPF,配合ACL实现不同网络的访问控制4、外网NAT,专线静态路由5、接入交换机Telnet、管理IP实现6、SNMP网管服务部署7、DHCP仿冒防御8、端口隔离,防范网络风暴和ARP攻击项目文件分享 模拟器为H3C官方HCL模拟器,安装并导入即可{anote icon="" href="https://90apt.com/usr/uploads/2021/06/H3C%E7%BD%91%E7%BB%9C%E6%A8%A1%E6%8B%9F.zip" type="secondary" content="下载"/} 配置详情 1、设置固定IP,配置主机名如图片所示2、核心堆叠,采用40G口堆叠核心1<hexin1>sys System View: return to User View with Ctrl+Z. [hexin1]int range FortyGigE 1/0/53 to FortyGigE 1/0/54 [hexin1-if-range]shu [hexin1-if-range]quit [hexin1]irf member 1 priority 32 [hexin1]irf-port 1/1 [hexin1-irf-port1/1]port group interface FortyGigE 1/0/53 [hexin1-irf-port1/1]port group interface FortyGigE 1/0/54 [hexin1-irf-port1/1]quit [hexin1]irf-port-configuration active [hexin1]int range FortyGigE 1/0/53 to FortyGigE 1/0/54 [hexin1-if-range]un sh [hexin1-if-range]save核心2[hexin2]sys [hexin2]irf member 1 renumber 2 Renumbering the member ID may result in configuration change or loss. Continue?[Y/N]:y [hexin2]quit <hexin2>reboot <hexin2>sys System View: return to User View with Ctrl+Z. [hexin2]interface range FortyGigE 2/0/53 to FortyGigE 2/0/54 [hexin2-if-range]shu [hexin2-if-range]quit [hexin2]irf member 2 priority 1 [hexin2]irf-port 2/2 [hexin2-irf-port2/2]port group interface FortyGigE 2/0/53 [hexin2-irf-port2/2]port group interface FortyGigE 2/0/54 [hexin2-irf-port2/2]qui [hexin2]irf-port-configuration active [hexin2]interface range FortyGigE 2/0/53 to FortyGigE 2/0/54 [hexin2-if-range]un sh [hexin2-if-range]quit [hexin2]save连接堆叠线后,机器自动重启,此时两台交换机终端都会显示为 hexin1 3、车间汇聚堆叠,采用40G口步骤与核心相同,堆叠后两台终端都会显示为 chejianhuiju1 4、按图片为交换机配置IP和VLAN,三层采用路由模式,汇聚下联trunk,接入上联trunk,下联对应vlan车间汇聚做端口聚合[chejianhuiju1]vlan 1004 [chejianhuiju1-vlan1004]int vlan 1004 [chejianhuiju1-Vlan-interface1004]ip add 10.0.4.254 24 [chejianhuiju1-Vlan-interface1004]quit [chejianhuiju1]int Bridge-Aggregation 1 [chejianhuiju1-Bridge-Aggregation1]link-aggregation mode dynamic [chejianhuiju1-Bridge-Aggregation1]quit [chejianhuiju1]int g1/0/1 [chejianhuiju1-GigabitEthernet1/0/1]port link-aggregation group 1 [chejianhuiju1-GigabitEthernet1/0/1]int g2/0/1 [chejianhuiju1-GigabitEthernet2/0/1]port link-aggregation group 1 [chejianhuiju1-GigabitEthernet2/0/1]dis link-aggregation verbose GE1/0/1 0 32768 0 0x8000, 0000-0000-0000 {EF} GE2/0/1 0 32768 0 0x8000, 0000-0000-0000 {EF} [chejianhuiju1-GigabitEthernet2/0/1]vlan 1004 [chejianhuiju1-vlan1004]port Bridge-Aggregation 1 [chejianhuiju1]int Bridge-Aggregation 1 [chejianhuiju1-Bridge-Aggregation1]port link-type trunk [chejianhuiju1-Bridge-Aggregation1]port trunk permit vlan all [chejianhuiju1-Bridge-Aggregation1]save验证生产设备,ping 10.0.20.4 10.0.50.5 10.0.4.254 都通5、配置OSPF,实现车间、办公、生产服务器、基础服务器互通配置核心<hexin1>sys System View: return to User View with Ctrl+Z. [hexin1]ospf [hexin1-ospf-1]area 0 [hexin1-ospf-1-area-0.0.0.0]netwo [hexin1-ospf-1-area-0.0.0.0]network 10.0.70.0 0.0.0.255 [hexin1-ospf-1-area-0.0.0.0]network 10.0.40.0 0.0.0.255 [hexin1-ospf-1-area-0.0.0.0]network 10.0.60.0 0.0.0.255 [hexin1-ospf-1-area-0.0.0.0]network 10.0.30.0 0.0.0.255 [hexin1-ospf-1-area-0.0.0.0]network 10.0.50.0 0.0.0.255 [hexin1-ospf-1-area-0.0.0.0]quit配置车间汇聚<chejianhuiju1>sys System View: return to User View with Ctrl+Z. [chejianhuiju1]ospf [chejianhuiju1-ospf-1]area 0 [chejianhuiju1-ospf-1-area-0.0.0.0]network 10.0.4.0 0.0.0.255 [chejianhuiju1-ospf-1-area-0.0.0.0]network 10.0.20.0 0.0.0.255 [chejianhuiju1-ospf-1-area-0.0.0.0]network 10.0.50.0 0.0.0.255 [chejianhuiju1-ospf-1-area-0.0.0.0]quit生产设备ping核心通,其他配置类似。6、配置DHCP服务器使用三层交换机搭建DHCP服务器,ping测试[H3C]hostname dhcp [dhcp]int g1/0/1 [dhcp-GigabitEthernet1/0/1]port link-mode route [dhcp-GigabitEthernet1/0/1]ip add 10.0.0.1 24 [dhcp-GigabitEthernet1/0/1]save [dhcp-GigabitEthernet1/0/1]quit [dhcp]ip route-static 0.0.0.0 0 10.0.0.254 [dhcp]ping 10.0.0.254 Ping 10.0.0.254 (10.0.0.254): 56 data bytes, press CTRL_C to break 56 bytes from 10.0.0.254: icmp_seq=0 ttl=255 time=0.000 ms创建DHCP池[dhcp]dhcp enable dhcp server ip-pool bangong gateway-list 10.0.3.254 network 10.0.3.0 mask 255.255.255.0 address range 10.0.3.100 10.0.3.200 dns-list 8.8.8.8 expired day 3 # dhcp server ip-pool wuxian gateway-list 10.0.2.254 network 10.0.2.0 mask 255.255.255.0 address range 10.0.2.150 10.0.2.200 dns-list 114.114.114.114 expired day 3 #沿途汇聚、核心都要开启DHCP中继,二层只要有对应VLAN并trunk即可。[jichuhuiju]dhcp enable # interface Vlan-interface1002 dhcp select relay dhcp relay server-address 10.0.0.1 # interface Vlan-interface1003 dhcp select relay dhcp relay server-address 10.0.0.1 # 查看客户端IP,成功获取IP[dhcp]display dhcp server ip-in-use IP address Client identifier/ Lease expiration Type Hardware address 10.0.2.150 0038-6163-312e-3334- Jun 26 20:35:43 2021 Auto(C) 3266-2e31-3730-362d- 4745-302f-302f-31 10.0.3.100 0038-6137-362e-3466- Jun 28 20:35:31 2021 Auto(C) 3864-2e31-3230-362d- 4745-302f-302f-31 7、配置专线,仅办公和无线可以访问办公汇聚、无线汇聚、核心、专线静态路由[wuxianhuiju] ip route-static 10.1.0.0 24 10.0.60.10 [hexin1]ip route-static 10.1.0.0 24 10.0.90.18 [zhuanxianwangguan]ip route-static 10.0.2.0 24 10.0.90.15测试办公和无线都可以访问专线IP10.1.0.28、配置办公和无线能访问外网,但外网无法直接访问内网办公汇聚、无线汇聚、核心默认路由,外网网关静态路由[bangonghuiju]ip route-static 0.0.0.0 0 10.0.30.6 [wuxianhuiju]ip route-static 0.0.0.0 0 10.0.60.10 [hexin1]ip route-static 0.0.0.0 0 10.0.10.1 [waibuwangguan]ip route-static 10.0.3.0 24 10.0.10.2 [waibuwangguan]ip route-static 10.0.2.0 24 10.0.10.2配置最简单NAT访问方式Easy IP[waibuwangguan]acl basic 200 [waibuwangguan-acl-ipv4-basic-2000]rule 0 permit source 10.0.2.0 0.0.0.255 [waibuwangguan-acl-ipv4-basic-2000]acl basic 2001 [waibuwangguan-acl-ipv4-basic-2001]rule 0 permit source 10.0.3.0 0.0.0.255 [waibuwangguan-acl-ipv4-basic-2001]quit [waibuwangguan]int g0/0 [waibuwangguan-GigabitEthernet0/0]nat outbound 2001 [waibuwangguan-GigabitEthernet0/0]nat outbound 2000办公和无线ping外网1.1.1.2通,外网ping内网不通9、POE供电受模拟器限制无法实现,实际在无线接入执行 poe enable 即可10、办公人员通过telnet远程管理车间接入交换机车间汇聚创建管理vlan2000[chejianhuiju1]vlan 2000 [chejianhuiju1-vlan2000]int vlan 2000 [chejianhuiju1-Vlan-interface2000]ip add 192.168.1.254 24车间接入创建管理vlan,开启telnet服务,设置默认路由<chejianjieru>sys System View: return to User View with Ctrl+Z. [chejianjieru]vlan 2000 [chejianjieru-vlan2000]int vlan 2000 [chejianjieru-Vlan-interface2000]ip add 192.168.1.2 24 [chejianjieru-Vlan-interface2000]quit [chejianjieru]user-interface vty 0 4 [chejianjieru-line-vty0-4]authentication-mode scheme [chejianjieru-line-vty0-4]quit [chejianjieru]local-user admin New local user added. [chejianjieru-luser-manage-admin]password simple 123456 [chejianjieru-luser-manage-admin]authorization-attribute user-role level-15 [chejianjieru-luser-manage-admin]service-type telnet [chejianjieru-luser-manage-admin]quit [chejianjieru]telnet server enable [chejianjieru]save [chejianjieru]ip route-static 0.0.0.0 0 192.168.1.254核心添加静态路由[hexin1]ip route-static 192.168.1.0 24 10.0.20.4办公人员远程telnet<bangonghuiju>telnet 192.168.1.2 Trying 192.168.1.2 ... Press CTRL+K to abort Connected to 192.168.1.2 ... ****************************************************************************** * Copyright (c) 2004-2017 New H3C Technologies Co., Ltd. All rights reserved.* * Without the owner's prior written consent, * * no decompiling or reverse-engineering shall be allowed. * ****************************************************************************** login: admin Password: <chejianjieru>11、配置snmp网络管理协议配置向10.0.0.1发送设备信息snmp-agent snmp-agent community write private snmp-agent community read public snmp-agent sys-info version all snmp-agent target-host trap address udp-domain 10.0.0.1 params securityname public v2c12、配置监控网络,办公和无线可以访问监控服务器,不可访问摄像头,摄像头仅与监控服务器互相访问核心设置静态路由,监控汇聚设置默认路由[hexin1]ip route-static 10.0.5.0 24 10.0.80.17 [jiankonghuiju]ip route-static 0.0.0.0 0 10.0.80.16在监控汇聚上联接口配置ACL规则,只允许访问10.0.5.1发出,其他禁止,从而达到只允许监控服务器被访问的目的[jiankonghuiju]acl basic 2000 [jiankonghuiju-acl-ipv4-basic-2000]rule 0 permit source 10.0.5.1 0 [jiankonghuiju-acl-ipv4-basic-2000]rule 1 deny [jiankonghuiju-acl-ipv4-basic-2000]quit [jiankonghuiju]int Ten-GigabitEthernet1/0/49 [jiankonghuiju-Ten-GigabitEthernet1/0/49]packet-filter 2000 outbound测试办公可以ping通10.0.5.1,不能ping通10.0.5.213、配置DHCP snooping,防止仿冒攻击全局开启dhcp snooping,上联端口启用dhcp信任[bangongjieru]dhcp snooping enable [bangongjieru]interface GigabitEthernet1/0/2 [bangongjieru]dhcp snooping trust14、配置端口隔离,减少接入傻瓜交换机造成的网络风暴,防御ARP攻击[H3C]port-isolate group 2 [H3C]int g1/0/1 [H3C-GigabitEthernet1/0/1]port-isolate enable group 2 [H3C-GigabitEthernet1/0/1]int g1/0/2 [H3C-GigabitEthernet1/0/2]port-isolate enable group 2 [H3C-GigabitEthernet1/0/2]quit [H3C]dis port-isolate group 2 Port isolation group information: Group ID: 2 Group members: GigabitEthernet1/0/1 GigabitEthernet1/0/2总结 爽
-
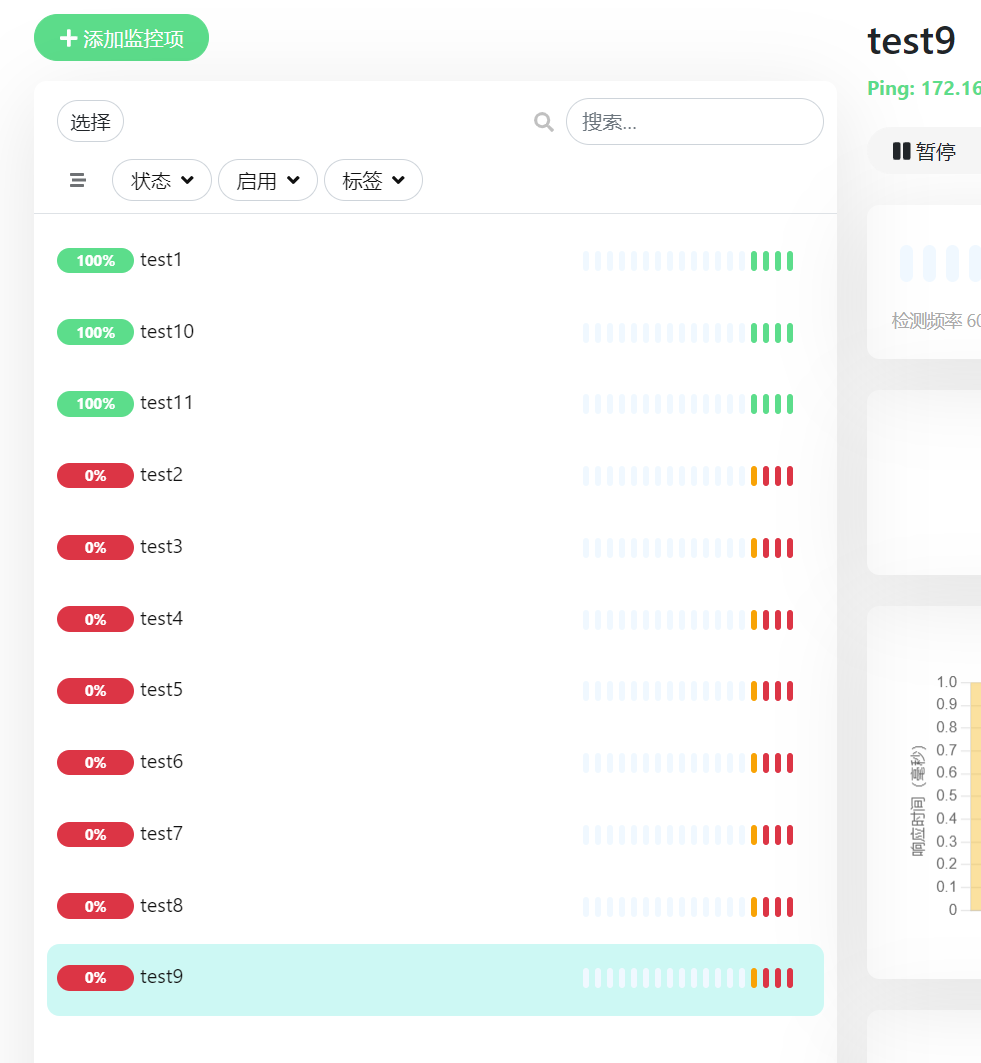
python3开发uptime-kuma批量导入脚本 批量导入IP进行ping检测,如大批量摄像头uptime_kuma_api库使用说明https://github.com/lucasheld/uptime-kuma-api/所有接口https://uptime-kuma-api.readthedocs.io/en/latest/api.htmlfrom uptime_kuma_api import UptimeKumaApi, MonitorType zidian = { "ipadd" : [ {"hostname" : "test1" , "ip" : "172.16.1.1"}, {"hostname" : "test2" , "ip" : "172.16.1.2"}, {"hostname" : "test3" , "ip" : "172.16.1.3"}, {"hostname" : "test4" , "ip" : "172.16.1.4"}, {"hostname": "test5", "ip": "172.16.1.5"}, {"hostname": "test6", "ip": "172.16.1.6"}, {"hostname": "test7", "ip": "172.16.1.7"}, {"hostname": "test8", "ip": "172.16.1.8"}, {"hostname": "test9", "ip": "172.16.1.9"}, {"hostname": "test10", "ip": "172.16.1.10"}, {"hostname": "test11", "ip": "172.16.1.11"} ] } api = UptimeKumaApi('http://1.1.1.1:3001/') api.login('admin', 'mima') for key in zidian["ipadd"]: result = api.add_monitor(type=MonitorType.PING, name=key["hostname"], hostname=key["ip"]) print(result) api.disconnect()运行中导入完成
-
acme.sh自动解析并申请泛域名通配符证书 腾讯云 阿里云 一、部署 acme.shcurl https://get.acme.sh | sh -s email=admin@90apt.com安装后,acmesh会生成计划任务acme.sh --version https://github.com/acmesh-official/acme.sh v3.0.8 crontab -l 37 12 * * * "/root/.acme.sh"/acme.sh --cron --home "/root/.acme.sh" > /dev/null配置默认ca服务器为letsencryptacme.sh --set-default-ca --server letsencrypt二、腾讯云申请泛域名通配符证书1、获取腾讯云 SecretId 和 SecretKeyhttps://console.cloud.tencent.com/cam/capi2、导入环境变量export Tencent_SecretId="AKIDxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxx" export Tencent_SecretKey="xxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxx"3、申请证书acme.sh --issue --dns dns_tencent -d 90apt.com -d *.90apt.com --debug申请完成-----END CERTIFICATE----- [Thu Jun 20 14:13:23 CST 2024] Your cert is in: /root/.acme.sh/90apt.com_ecc/90apt.com.cer [Thu Jun 20 14:13:23 CST 2024] Your cert key is in: /root/.acme.sh/90apt.com_ecc/90apt.com.key [Thu Jun 20 14:13:23 CST 2024] The intermediate CA cert is in: /root/.acme.sh/90apt.com_ecc/ca.cer [Thu Jun 20 14:13:23 CST 2024] And the full chain certs is there: /root/.acme.sh/90apt.com_ecc/fullchain.cer [Thu Jun 20 14:13:23 CST 2024] _on_issue_success [Thu Jun 20 14:13:23 CST 2024] '' does not contain 'dns'4、查看证书ll /root/.acme.sh/90apt.com_ecc/ total 32 -rw-r--r-- 1 root root 1452 Jun 20 14:13 90apt.com.cer -rw-r--r-- 1 root root 567 Jun 20 14:13 90apt.com.conf -rw-r--r-- 1 root root 473 Jun 20 14:12 90apt.com.csr -rw-r--r-- 1 root root 198 Jun 20 14:12 90apt.com.csr.conf -rw------- 1 root root 227 Jun 20 14:12 90apt.com.key -rw-r--r-- 1 root root 2668 Jun 20 14:13 ca.cer -rw-r--r-- 1 root root 4120 Jun 20 14:13 fullchain.cer三、腾讯云申请泛域名通配符证书1、进入RAM访问控制2、创建用户组3、给用户组增加DNS完整控制权限 AliyunDNSFullAccess4、创建用户5、给用户分配用户组,使其获得DNS完整控制权6、创建AccessKey7、导入环境变量export Ali_Key="sdfsdfsdfljlbjkljlkjsdfoiwje" export Ali_Secret="jlsdflanljkljlfdsaklkjflsa"8、申请证书acme.sh --issue --dns dns_ali -d 90apt.com -d *.90apt.com --debug申请完成[Thu Jun 20 14:41:41 CST 2024] Your cert is in: /root/.acme.sh/90apt.com_ecc/90apt.com.cer [Thu Jun 20 14:41:41 CST 2024] Your cert key is in: /root/.acme.sh/90apt.com_ecc/90apt.com.key [Thu Jun 20 14:41:41 CST 2024] The intermediate CA cert is in: /root/.acme.sh/90apt.com_ecc/ca.cer [Thu Jun 20 14:41:41 CST 2024] And the full chain certs is there: /root/.acme.sh/90apt.com_ecc/fullchain.cer [Thu Jun 20 14:41:41 CST 2024] _on_issue_success [Thu Jun 20 14:41:41 CST 2024] '' does not contain 'dns'9、查看证书ll /root/.acme.sh/90apt.com_ecc/ total 32 -rw-r--r-- 1 root root 2668 Jun 20 14:41 ca.cer -rw-r--r-- 1 root root 1460 Jun 20 14:41 90apt.com.cer -rw-r--r-- 1 root root 569 Jun 20 14:41 90apt.com.conf -rw-r--r-- 1 root root 481 Jun 20 14:40 90apt.com.csr -rw-r--r-- 1 root root 204 Jun 20 14:40 90apt.com.csr.conf -rw------- 1 root root 227 Jun 20 14:40 90apt.com.key -rw-r--r-- 1 root root 4128 Jun 20 14:41 fullchain.cer四、acme.sh程序自动升级:acme.sh --upgrade --auto-upgrade关闭自动升级acme.sh --upgrade --auto-upgrade 0五、debugacme.sh --issue ..... --debug
-
ALMA Linux 9部署 Zabbix7.0 LTS 单服务器架构 PostgreSQL Nginx Zabbix7.0 LTS 已于2024年6月4日正式发布。zabbix6.0安装教程请看这里https://90apt.com/2982一、架构选型 我这里使用单服务器架构ALMA9 Zabbix7.0 PostgreSQL Nginx二、系统准备 我这里部署的系统是ALMA Linux 9系统查看系统版本 cat /etc/redhat-release AlmaLinux release 9.4 (Seafoam Ocelot) 关闭SELINUX setenforce 0 setenforce: SELinux is disabled /etc/selinux/config SELINUX=disabled getenforce Disabled 防火墙,开放zabbix平台和zabbix监听端口,我nginx配置8080,zabbix默认监听10051 firewall-cmd --add-port=8080/tcp --permanent firewall-cmd --add-port=80/tcp --permanent firewall-cmd --add-port=10050-10051/tcp --permanent firewall-cmd --reload firewall-cmd --list-ports三、环境准备 1、部署数据库部署postgresql数据库yum install postgresql-server查看数据库版本psql --version psql (PostgreSQL) 13.14初始化数据库postgresql-setup initdb开启数据库密码验证,取消postgresql.conf配置文件中的注释/var/lib/pgsql/data/postgresql.conf password_encryption = md5 # md5 or scram-sha-256如果数据库不在本地,要通过网络访问,则需修改监听地址和防火墙开放对应端口/var/lib/pgsql/data/postgresql.conf listen_addresses = '*' # what IP address(es) to listen on; port = 5432配置数据库访问策略,允许本地网络使用密码访问数据库/var/lib/pgsql/data/pg_hba.conf # TYPE DATABASE USER ADDRESS METHOD # IPv4 local connections: host all all 127.0.0.1/32 md5 # IPv6 local connections: host all all ::1/128 md5 如果要允许所有外部IP访问,地址要写all host all all all md5 启动数据库systemctl start postgresql systemctl enable postgresql2、安装中文语言dnf install langpacks-zh_CN.noarch四、安装zabbix7.0 1、安装zabbix yum 源rpm -Uvh https://repo.zabbix.com/zabbix/7.0/alma/9/x86_64/zabbix-release-7.0-2.el9.noarch.rpm2、安装Zabbix Server、前端、agent等dnf install zabbix-server-pgsql zabbix-web-pgsql zabbix-nginx-conf zabbix-sql-scripts zabbix-selinux-policy zabbix-agent3、创建zabbix数据库su - postgres 新建用户,回车后输入密码 createuser --pwprompt zabbix createdb -O zabbix zabbix4、root用户下导入初始数据库zcat /usr/share/zabbix-sql-scripts/postgresql/server.sql.gz | sudo -u zabbix psql zabbix5、配置Zabbix配置文件/etc/zabbix/zabbix_server.conf DBPassword=密码上面新建的数据库zabbix的密码6、配置nginx虚拟主机/etc/nginx/conf.d/zabbix.conf 配置默认端口和主机名 listen 8080; server_name example.com;7、启动Zabbix server和agent进程,并为它们设置开机自启systemctl restart zabbix-server zabbix-agent nginx php-fpm systemctl enable zabbix-server zabbix-agent nginx php-fpm五、进行zabbix安装向导 http://ip 验证nginx访问http://ip:8080 进入zabbix向导验证数据库配置主机名、时区最后检查安装完成六、登录Zabbix 1、登录默认账号 Admin 密码zabbix2、修改用户名密码我这里把Admin改为admin,密码自定义七、其他配置 八、故障排错 1、若出现 Zabbix服务器端运行中 否,请排查日志,根据日志处理/var/log/zabbix/zabbix_server.log
-
国产最强免费WAF 雷池社区版6.0 动态防护能力介绍 介绍: https://waf-ce.chaitin.cn/雷池WAF,基于智能语义分析的下一代 Web 应用防火墙使用情况 我司于2023年4月23日对雷池进行测试,测试一个月后,于2023年5月24日对雷池进行正式切换,此时版本为1.5.1。 里程碑纪念后续一直跟随雷池进行版本升级,当前版本已经升级到6.0,使用雷池已经一周年,使用期间未发生WEB层面入侵事件。里程碑纪念产品对比 在此期间,我司也考察购买了某某服、某恒的WAF产品,在操作简易度,报告精度方面,商业产品也无法与雷池社区版匹敌。某某服报警详情,无法用于研判攻击细节某恒报警详情,规则匹配,黑白名单颗粒度过大雷池社区版报警详情,细节清晰,可进行多重匹配精细化规则设置高级安全能力演示 1、动态防护 作用保护前端代码的隐私性阻止爬虫行为阻止漏洞扫描行为阻止攻击利用行为开启前开启后2、人机验证作用可抵御爬虫和自动化漏洞测试攻击软件开启前开启后3、身份认证作用 可为非公开站点增加整站验证 开启前开启后小结 经过一年使用,无故障无宕机无黑客事件,国产最强免费WAF当之无愧!
-
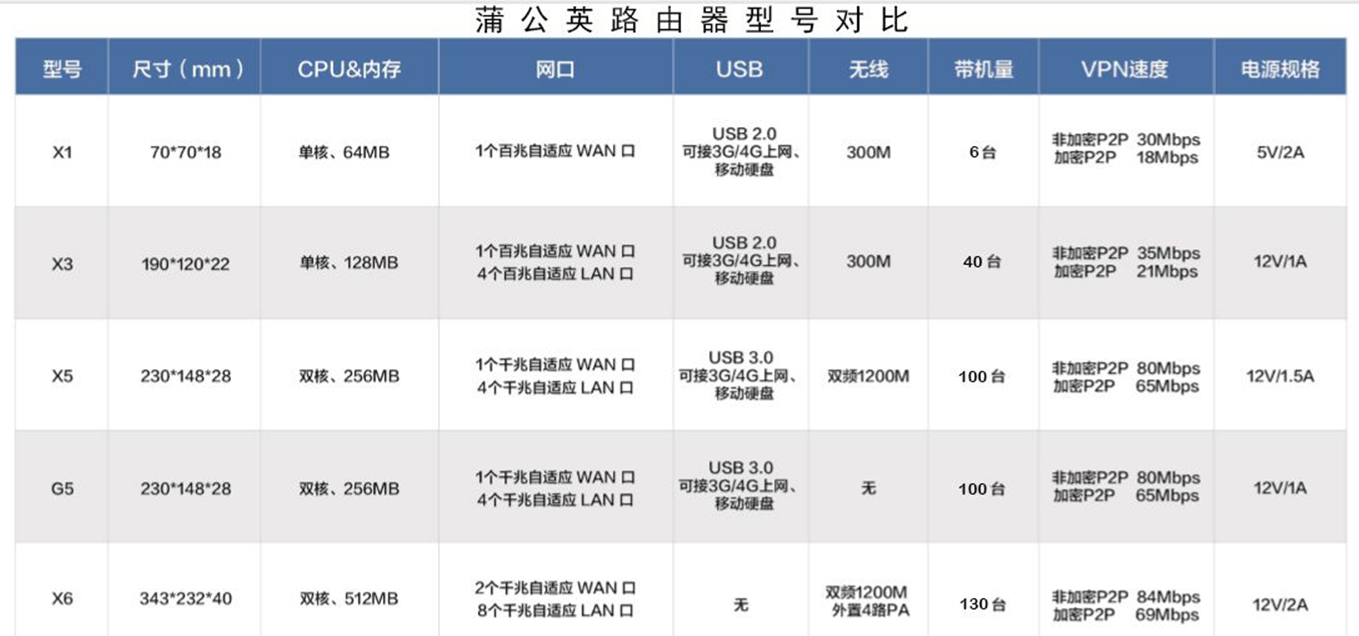
中小企业微成本专线替代,蒲公英SDWAN旁路盒子 对于中小企业来说,异地是个常见需求,比如驻外办事处、两个厂区互联、异地监控查看等,专线成本高昂,同时中小企业对连接稳定性敏感度较低,所以引入今天的主角,蒲公英P5旁路盒子。成本 蒲公英免费版限制建立一个网络,最大三个客户端,所以建议买三个蒲公英硬件,如单个蒲公英P5硬件售价约为285元,三个不到900。硬件参数 蒲公英P5基本等于G5的性能组网方式 蒲公英SDWAN的硬件有两种组网方式,一种是买路由器替代公司路由器,另一种是买旁路盒子,旁路盒子部署难度比路由器大一点点,但是不改变现有网络结构。路由器方式旁路盒子组网方式双旁路盒子组网方式组网速度 P2P点对点模式:蒲公英当前即使免费版也支持P2P传输,要求开启UPNP,P2P点对点模式下速度取决于带宽的最大速度和硬件的最大速度 自动转发模式:如果网络环境过于恶劣,蒲公英免费版会使用自动转发模式建立连接,带宽1Mbps部署 硬件安装简单,插到有网的接口,建议插核心交换机上,便于调整路由; 上线后添加到自己的蒲公英账号中创建网络并加入硬件,此时硬件设备已经自动组网完成配置旁路由 异地组网-网络设置-旁路设置配置示例 实现AB两家公司互通1、网络环境A公司有线192.168.10.0/24无线192.168.20.0/24SDWAN1连接有线后的地址 192.168.10.10SDWAN1虚拟地址 172.16.0.100B公司有线192.168.40.0/24无线192.168.50.0/24SDWAN2连接有线后的地址 192.168.40.10SDWAN2虚拟地址 172.16.0.1012、SDWAN旁路由配置SDWAN1声明自身路由A公司有线192.168.10.0/24A公司无线192.168.20.0/24SDWAN2声明自身路由A公司有线192.168.40.0/24A公司无线192.168.50.0/243、A公司静态路由ip route-s 192.168.40.0 24 192.168.10.10 to SDWAN2 ip route-s 192.168.50.0 24 192.168.10.10 to SDWAN2 ip route-s 172.16.0.0 24 192.168.10.10 to SDWAN24、B公司静态路由ip route-s 192.168.10.0 24 192.168.40.10 to SDWAN1 ip route-s 192.168.20.0 24 192.168.40.10 to SDWAN1 ip route-s 172.16.0.0 24 192.168.40.10 to SDWAN15、配置完成测试互通稳定性 我从5月12号部署到今天6月2号共20天,其中5月15号出现一次一小时断线,联系客服后升级固件,升级后没再出现长时间断线问题。20天监测数据总结 对专线稳定性要求不高的中小企业或专线部署前临时替代的极佳方案。
-
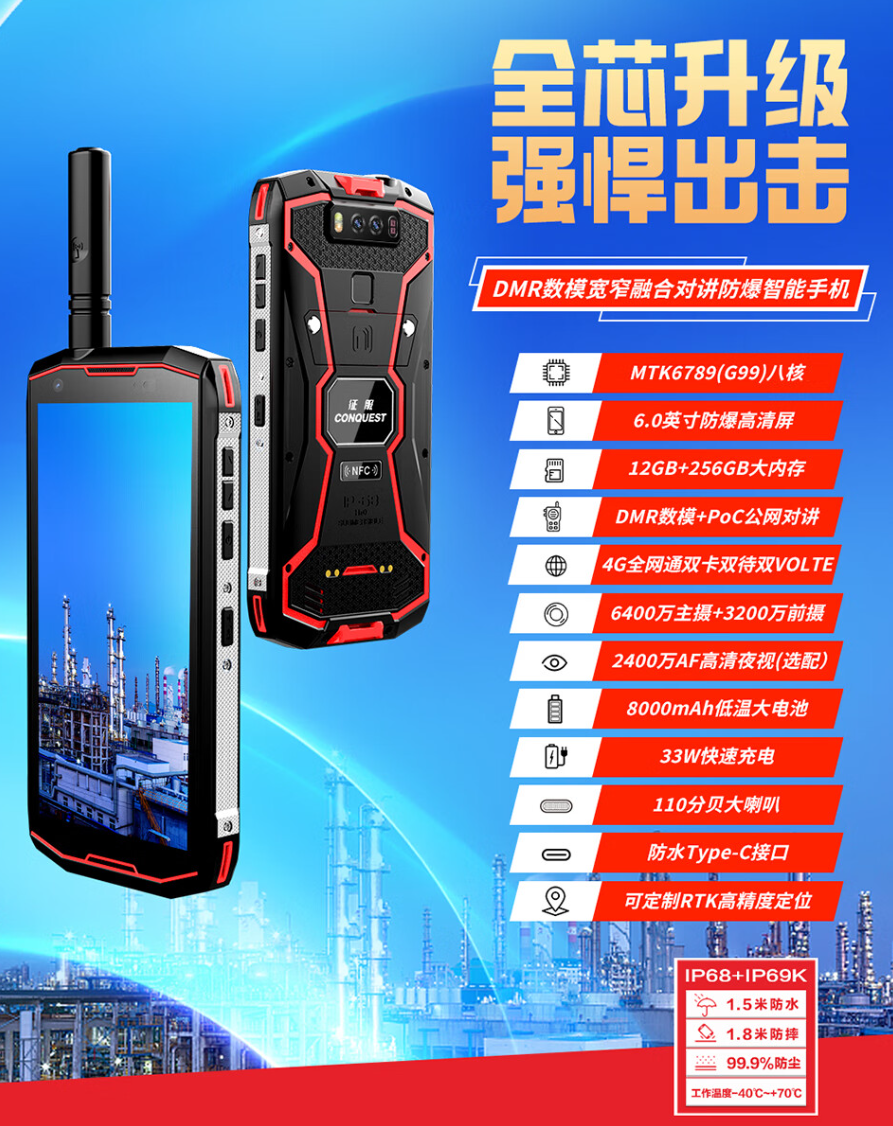
CONQUEST 征服S12加强版EX防爆手机,解锁Bootloader、安装magisk获取root权限、NFC卡模拟 {lamp/}教程适用于所有安卓手机,已在征服S12 S23测试成功。声明,本教程不欢迎QQ用户 4940213 查看。 CONQUEST征服三防手机官方VIP交流总群 146169721{lamp/}征服S12加强版EX防爆手机,是一款使用MTK6789(G99)处理器、安卓12系统的手机,其系统内置NFC功能,但没有配套NFC软件,导致NFC功能无法使用,本文方法为使用magisk获取root权限并安装NFC卡模拟进行NFC功能的使用。一、配置环境、准备资料 1、我是用win11系统,系统可以自动安装MTK fastboot驱动2、下载最新的adb调试软件,适用于 Windows 的 SDK Platform-Toolshttps://developer.android.google.cn/tools/releases/platform-tools?hl=zh-cn#downloads3、完整ROM包,联系厂家提供 1.86GE7S88B7.KKST.CONQUEST_CN_FBDC.HB.HJ.Y5SZVFULNMNX.20230826.V3.03二、解锁Bootloader 注意:解锁Bootloader会清除手机所有数据恢复出厂设置,先进行备份1、解锁开发者选项连续点击版本号2、打开 允许OEM解锁因为我已经解锁了,所以这个选项变为灰色3、打开USB调试4、安装adb解压缩adb将adb程序配置到环境变量进行测试adb version 工作正常5、连接adb使用原厂数据线连接电脑,不可使用充电线adb devices 查看手机是否连接成功6、进入Bootloader程序,即fastboot模式adb reboot bootloader手机自动重启,进入fastboot模式,看左下角7、安装MTK fastboot驱动在fastboot模式下,点击windows更新,可以安装MTK fastboot驱动8、查看fastboot连接状态9、解锁Bootloaderfastboot flashing unlock此时手机弹出提醒,5秒内按 音量上 按键进行确认解锁10、解锁完成长按关机键重启手机,手机恢复出厂设置,进入系统三、安装magisk获取root权限 1、提取boot.img2、数据线连接电脑,将magiskAPP和boot.img上传到手机download目录https://magiskcn.com/magisk-download3、安装magiskAPP安装magiskAPP,制作集成magisk补丁的boot.img4、将 boot.img 和 magisk_patched-版本_随机.img 两个文件复制到 adb 安装目录5、进入fastboot模式adb reboot bootloader6、刷入magisk补丁镜像fastboot flash boot magisk_patched-版本_随机.img 完成Finished. Total time: 5.451s7、重启手机magisk如果提示更新修复就确认,自动重启后工作正常四、NFC卡模拟 https://www.ghxi.com/nfcmnpro.html我这里使用的是Android NFC卡模拟 v9.0.5去内购专业版1、获取root权限读卡后保存卡片会提示允许root权限2、模拟卡报错问题如果模拟卡提示分区不能写入,则需要生成magisk模块在magiskAPP中安装模块4、至此刷卡正常,开机后亮屏息屏均可正常使用五、其他 1、屏蔽更新手机连接WIFI使用,通过抓包软件抓出更新服务器IP进行屏蔽,阻止系统更新。服务器IP为:212.129.230.1422、如果无法进入系统将原boot.img刷回即可fastboot flash boot boot.img
-
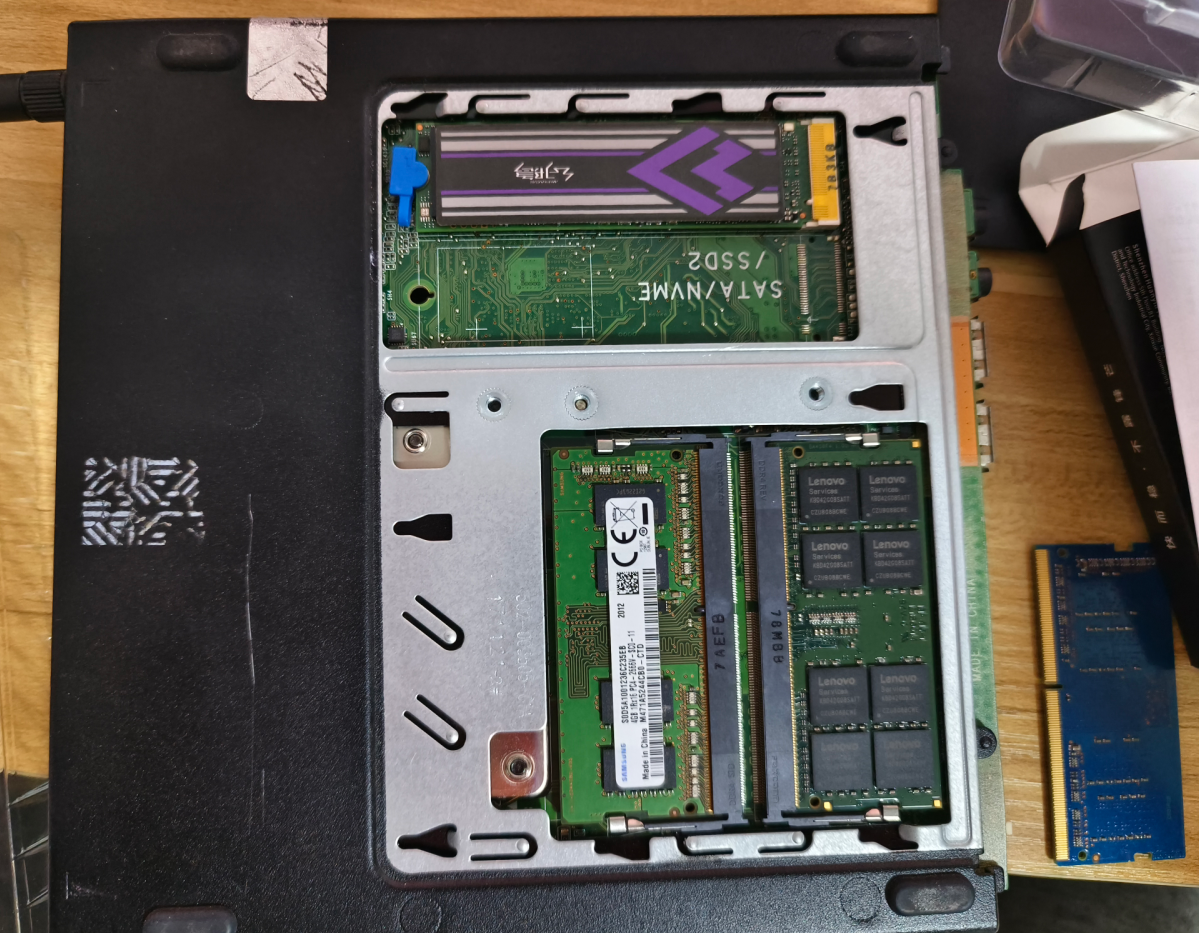
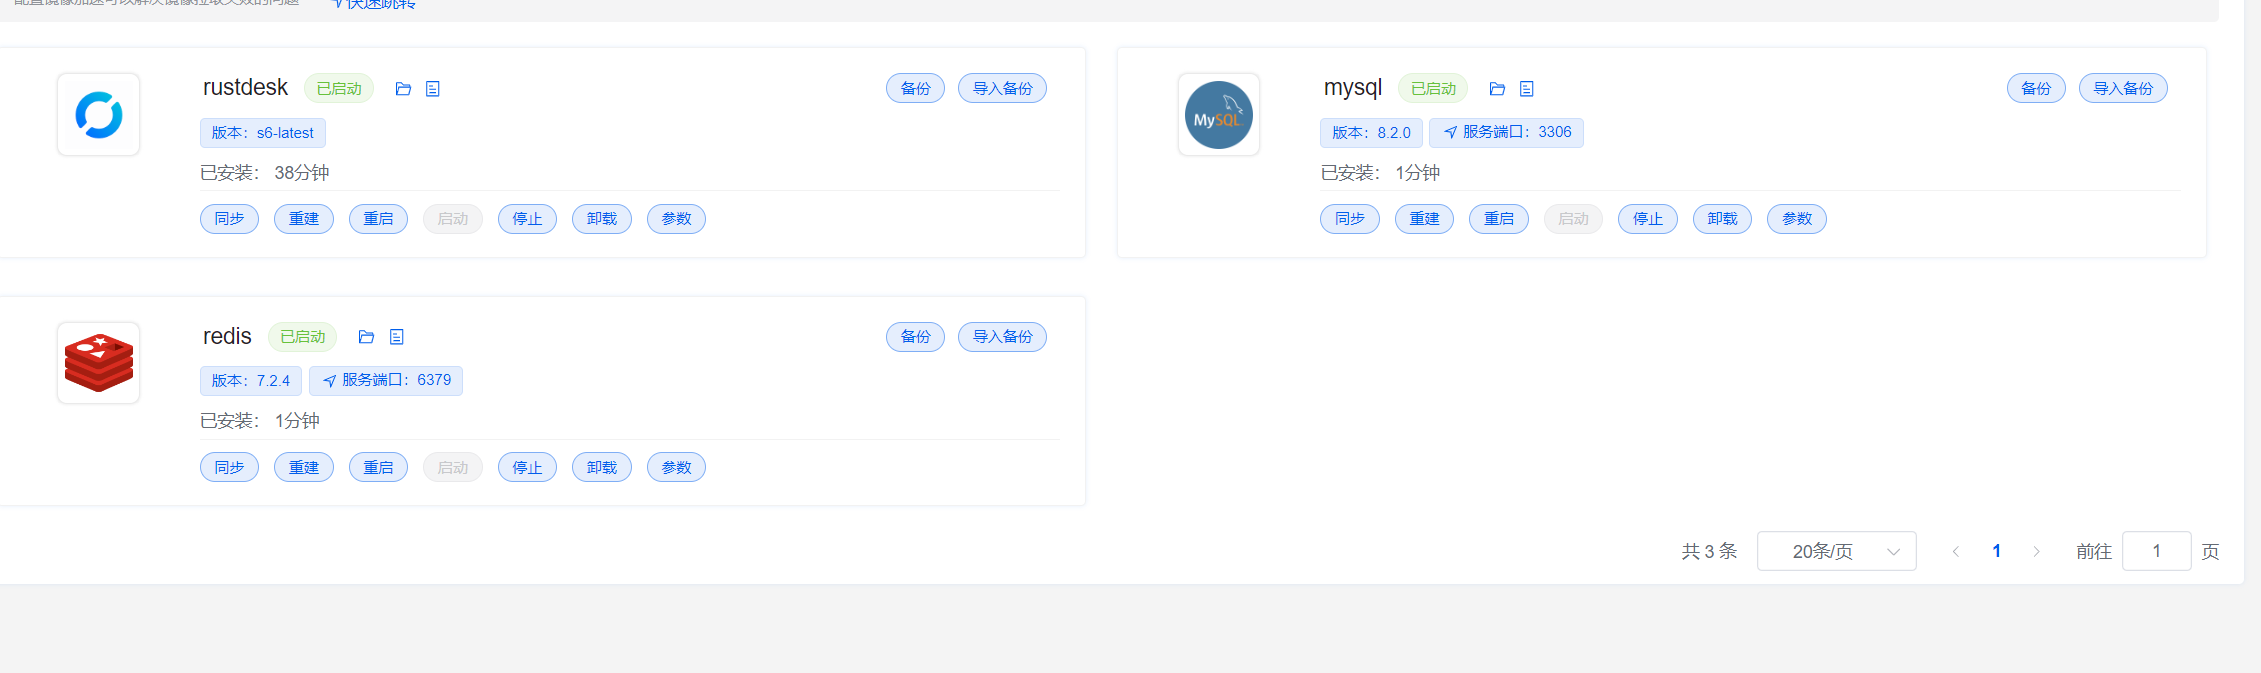
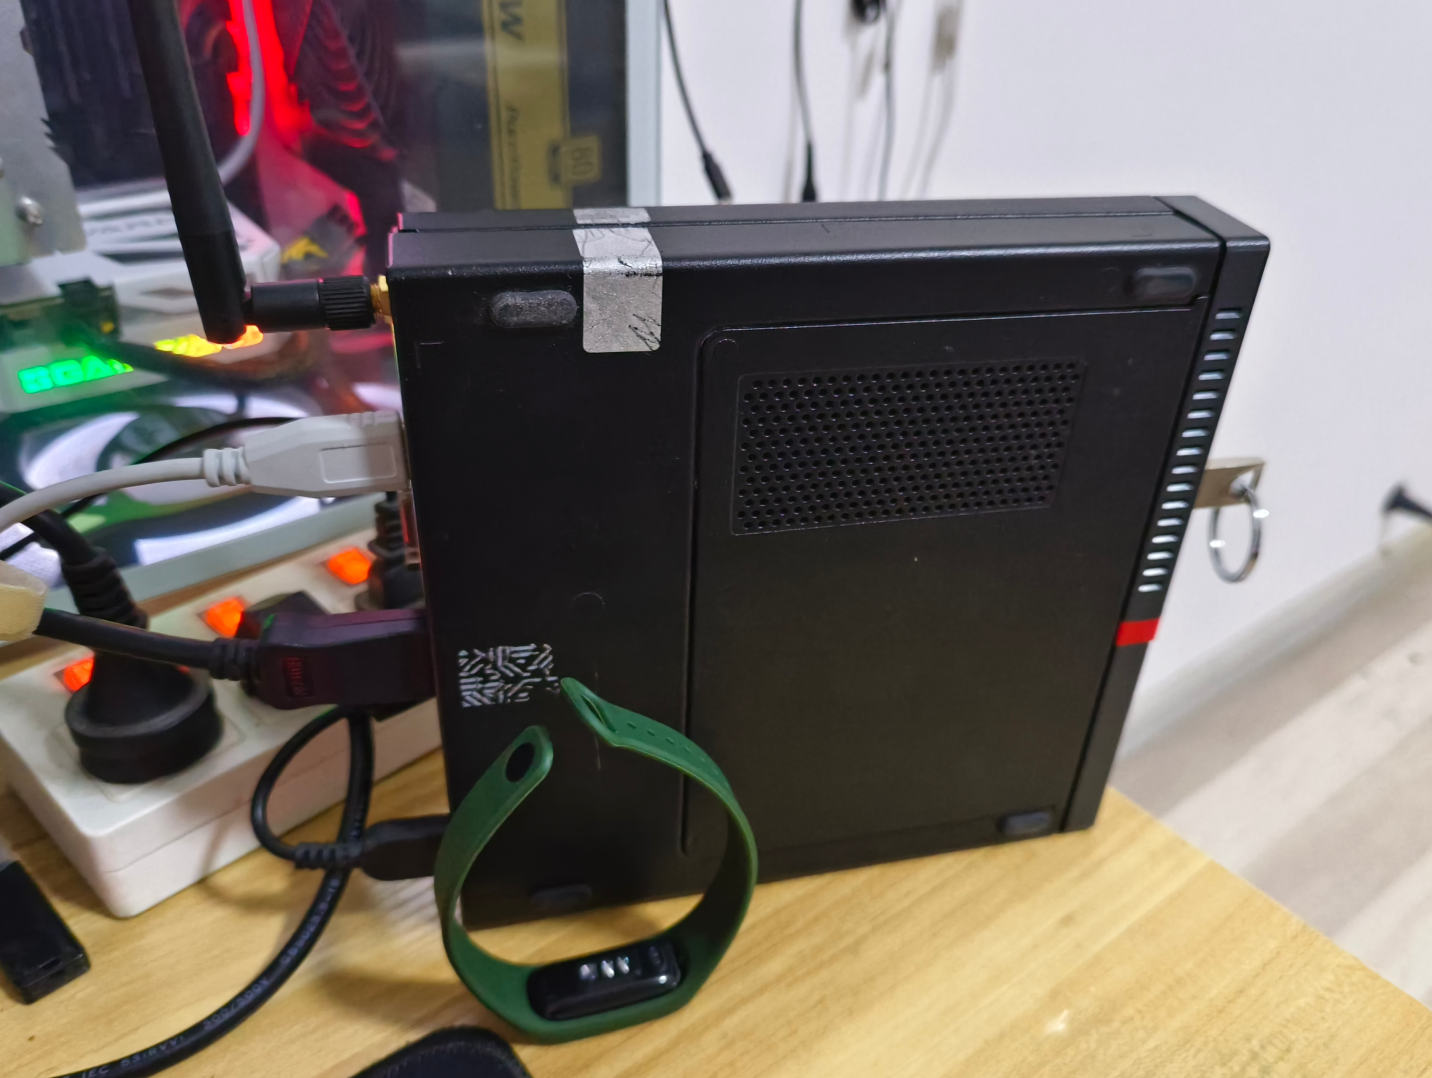
搭建家庭服务器2-升级硬件、映射外网端口、局域网唤醒、开机自动启动、堡垒机、个人主页、其他应用 1、升级硬件为我的家庭服务器添加了内存和硬盘当前配置为:联想ThinkCentre M710q商用迷你电脑I3-6100T32G+4G240G sata MLC固态512G nvme pcie4.0 TLC固态ESXi底层系统安装ALMA9+1Panel面板跑docker容器win10 ltsc 20212、映射外网端口我使用了向日葵动态域名和群晖自带动态域名,通过CNAME配置到我自己的90apt.com域名上。并且将路由器的外网映射到公网上。然后将WG的工作端口也映射到外网上了。其中WG工作在动态域名模式,因此配置每天重启容器,以防止IP变动后WG无法识别。[root@alma9 ~]# crontab -l 00 02 * * * docker restart wg-easy还映射RUSTDESK的自建服务器3、局域网唤醒BIOS配置局域网唤醒,可以在关机后,通过路由器对家庭服务器进行开机。4、开机自动启动在ESXi中配置开机自动启动虚拟机5、堡垒机部署JumpServer堡垒机,局域网中的电脑通过堡垒机访问,更简单6、个人主页部署web容器,编写导航主页用来做内网导航7、根据需求安装更多容器8、留一手为防止WG故障,win10里我装了RustDesk,防止出现远程无法处理故障的情况。9、小结为保证安全,家庭服务器基本通过WG链接内网后操作。
-
1Panel docker容器版-1分钟部署JumpServer 开源堡垒机&使用教程 一、介绍JumpServerJumpServer 是广受欢迎的开源堡垒机,是符合 4A 规范的专业运维安全审计系统。JumpServer 堡垒机帮助企业以更安全的方式管控和登录各种类型的资产,包括:SSH: Linux / Unix / 网络设备 等;Windows: Web 方式连接 / 原生 RDP 连接;数据库: MySQL / Oracle / SQLServer / PostgreSQL 等;Kubernetes: 支持连接到 K8s 集群中的 Pods;Web 站点: 各类系统的 Web 管理后台;应用: 通过 Remote App 连接各类应用。注意,开源免费版缺少一些企业级功能,比如RDP本地连接。二、部署1Panel部署需要应用商店先安装mysql和redis再安装JumpServer安装完成默认账号密码 admin admin,首次登陆提示修改登陆成功三、使用使用逻辑增加资产-增加用户-将资产授权给用户-用户登录使用1、增加资产增加linux主机增加windows主机2、增加用户test3、将资产授权给用户创建一个运维用户的授权规则4、用户登录使用4.1 web方式在线web管理linuxweb管理windows4.2 web方式连接本地客户端web连接linux本地客户端web连接windows本地客户端属于商业版功能4.3 本地连接堡垒机本地连接堡垒机管理linux客户端本地连接堡垒机管理windows客户端属于商业版功能四、小结好好好
-
-
搭建家庭服务器1-ESXi7安装、ALMA9安装、1Panel面板安装 一、安装ESXi7我使用的是联想M710Q I3-6100T 8G 240Gssd的小主机使用Ventoy U盘启动ESXi7的安装镜像修改虚拟内存大小,ESXi7默认使用120G硬盘做虚拟内存,我们改小点,我改成2G引导倒计时按Shift+O出现 cdromBoot runweasel输入autoPartitionOSDataSize=5120代表5G安装系统安装完成将F12将服务器关机,插到家里的路由器上,通过IP连接即可登陆成功二、ALMA9安装下载最小化安装镜像上传到ESXi7中新建系统并安装通过ssh远程登陆更新系统,安装open-vm-tools三、安装1Panel面板安装docker,看我站内文章安装1Panel安装一个uptime完成本期教程先到这里
-
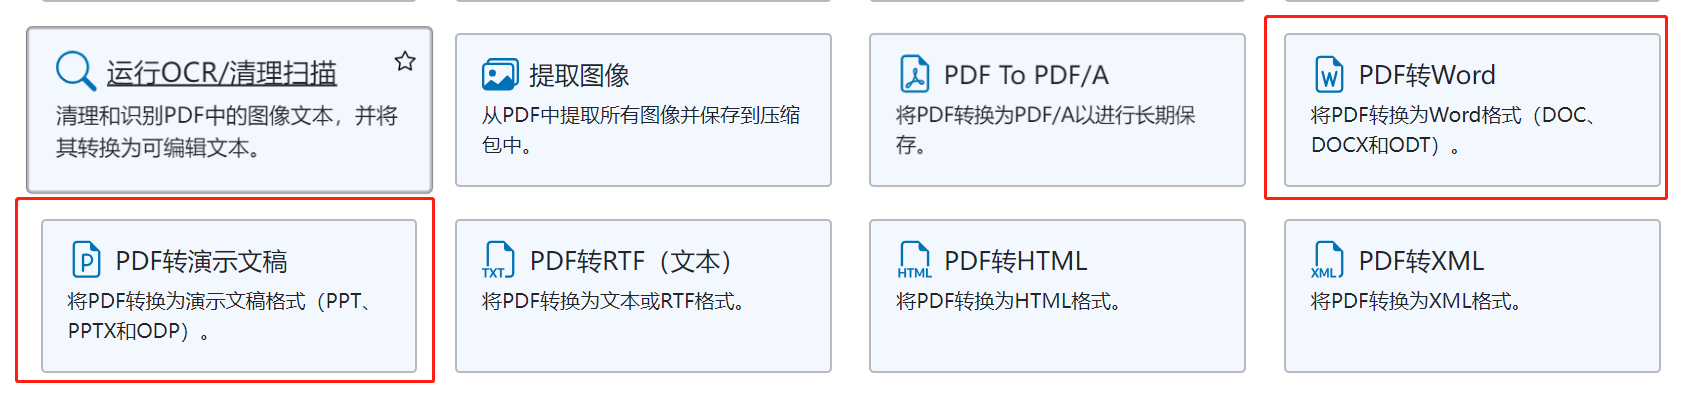
1Panel docker容器版-1分钟部署Stirling-PDF内网在线多功能PDF工具箱 一、介绍 这是一个强大的本地托管的基于 Web 的 PDF 操作工具,使用 docker,允许您对 PDF 文件执行各种操作,例如拆分、合并、转换、重组、添加图像、旋转、压缩等。这个本地托管的 Web 应用程序最初是 100% ChatGPT 制作的应用程序,现已发展到包含广泛的功能来满足您的所有 PDF 需求。Stirling PDF 不会为任何记录保存或跟踪进行呼出。所有文件和 PDF 要么仅存在于客户端,要么仅在任务执行期间驻留在服务器内存中,要么临时驻留在仅用于执行任务的文件中。届时,用户下载的任何文件都将从服务器中删除。二、部署 1、命令一键部署 docker run -d \ -p 8080:8080 \ -v /location/of/trainingData:/usr/share/tesseract-ocr/5/tessdata \ -v /location/of/extraConfigs:/configs \ -v /location/of/logs:/logs \ -e DOCKER_ENABLE_SECURITY=false \ --name stirling-pdf \ frooodle/s-pdf:latest2、1Panel面板部署暴露端口8080挂载卷pdfextraConfigs /configspdflogs /logspdftrainingData /usr/share/tesseract-ocr/5/tessdataCommand'java' '-Dfile.encoding=UTF-8' '-jar' '/app.jar'Entrypoint'/scripts/init.sh'重启规则 一直重启环境变量DOCKER_ENABLE_SECURITY=false PATH=/usr/local/sbin:/usr/local/bin:/usr/sbin:/usr/bin:/sbin:/bin HOME=/home/stirlingpdfuser VERSION_TAG=0.20.1 JAVA_TOOL_OPTIONS= -XX:MaxRAMPercentage=75三、使用 访问容器映射的端口即可右上角选择语言,或着连接中增加语言,如:http://x.x.x.x:8080/?lang=zh_CN四、小结 狠狠的赋能!