
LoginCustomizer · 开发总结
插件名:后台登录页自定义插件(LoginCustomizer)
作者:王忘杰 网站:90apt.com 版本:1.0.0 兼容:Typecho 1.3.x
状态:已通过语法检查与桩测试
1. 需求
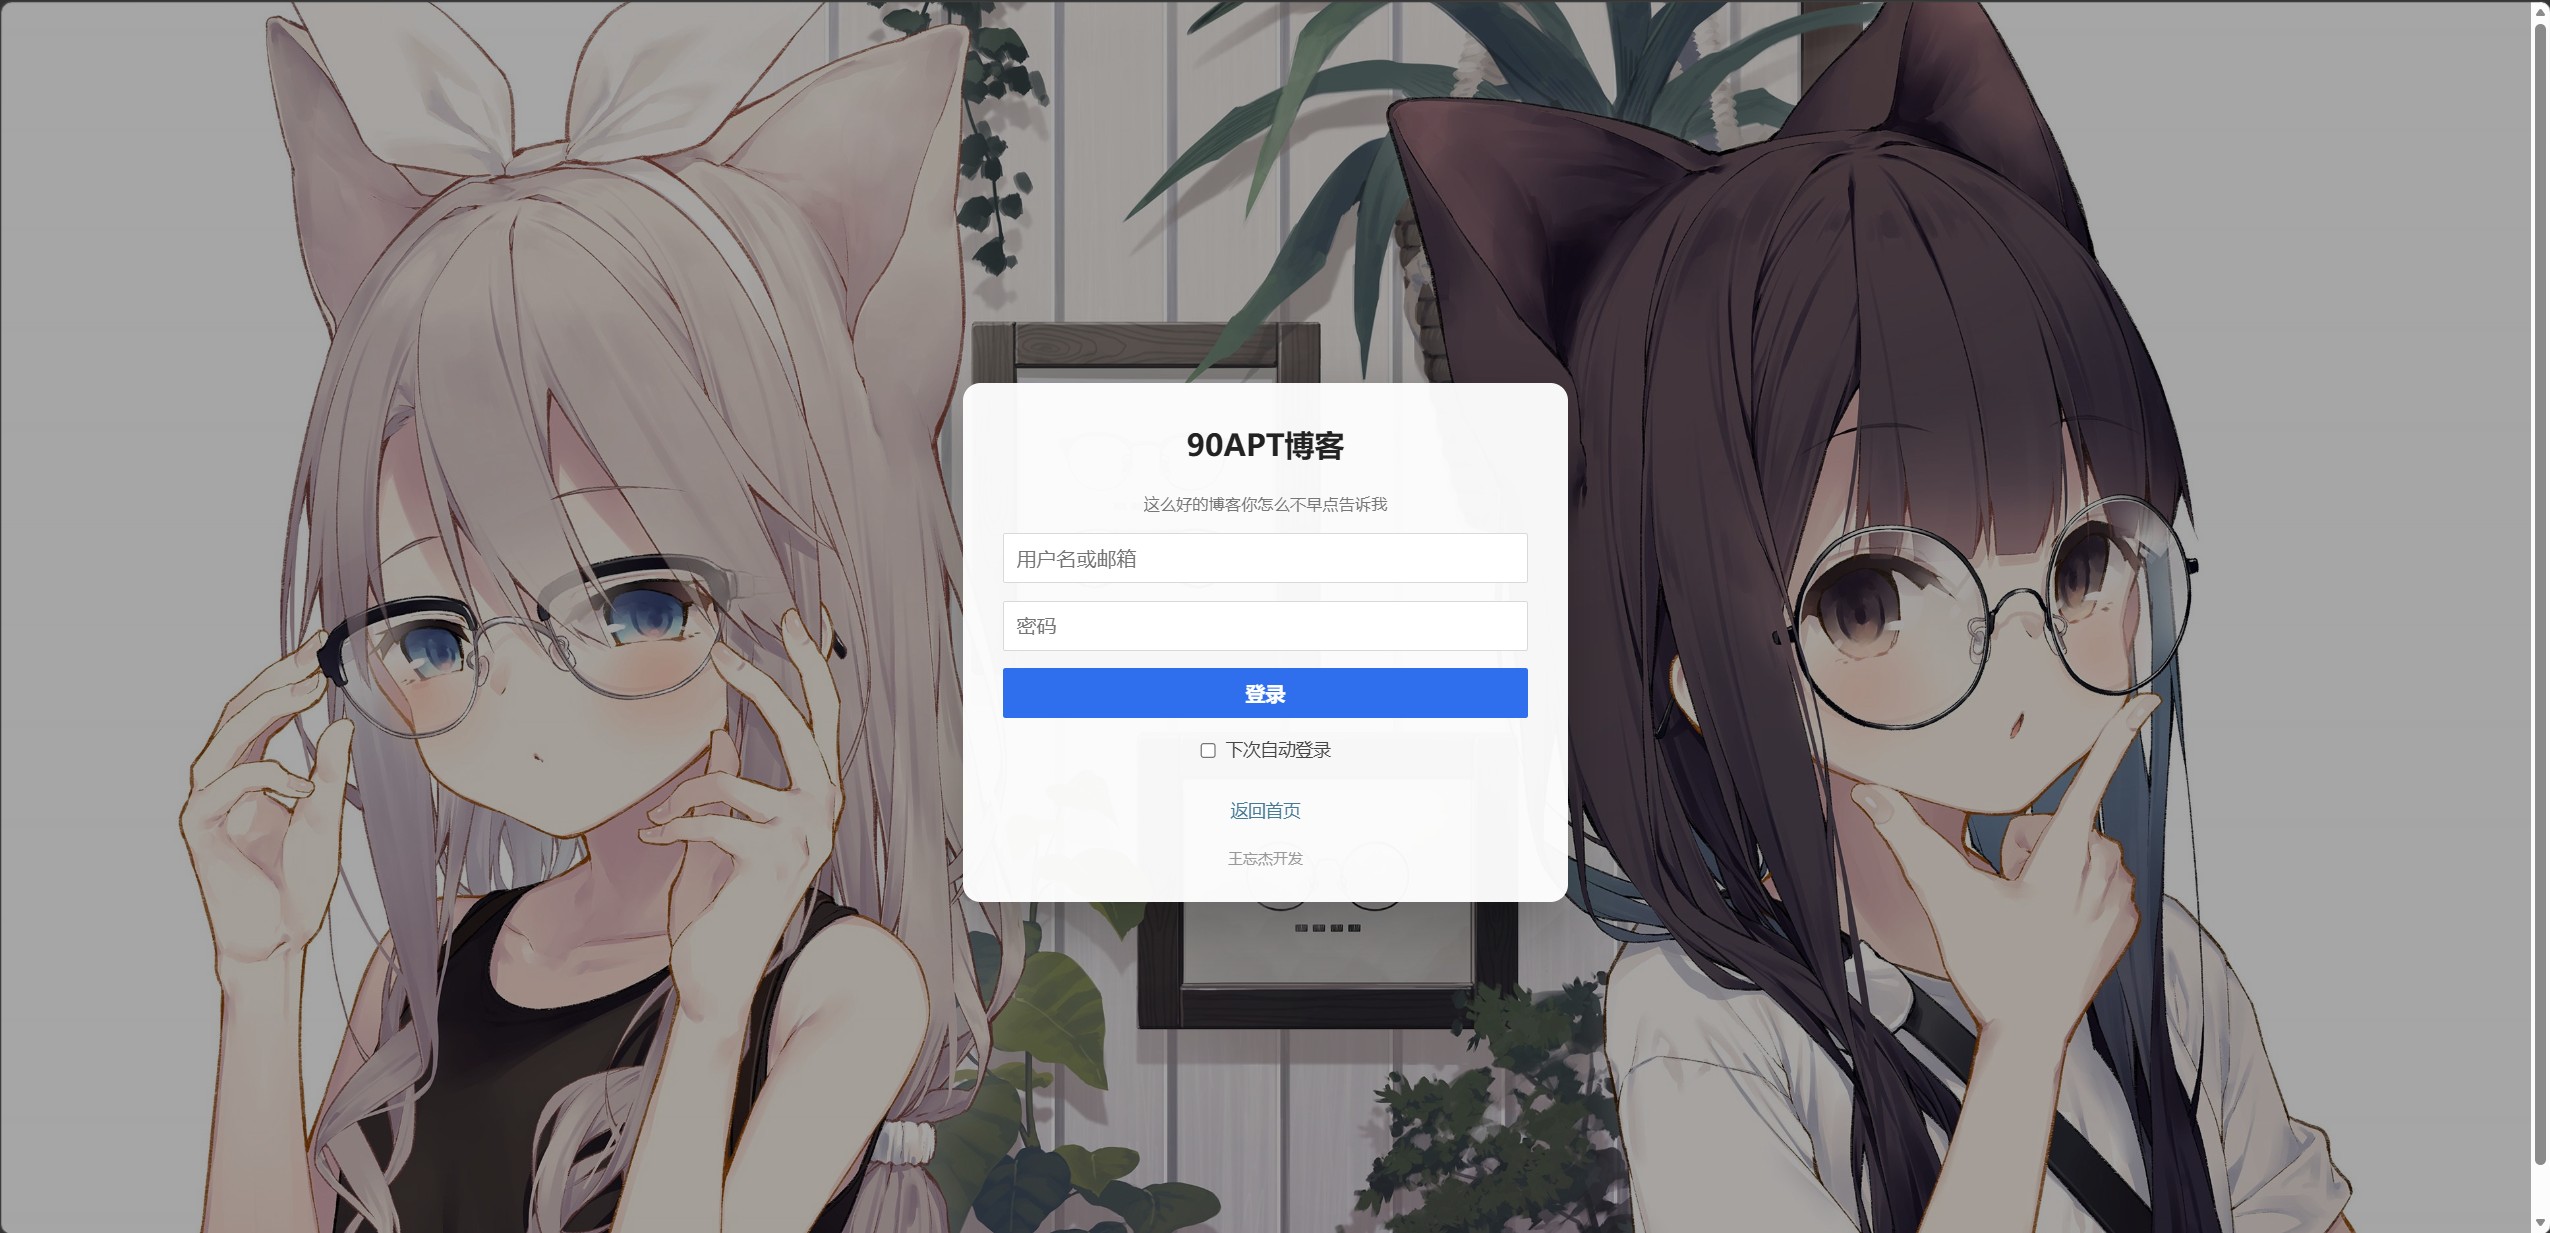
自定义 Typecho 后台登录页的背景图片、标题文字、Logo、按钮配色等信息,且不修改核心文件。
Typecho 原生登录页(admin/login.php)样式固定,只有一个 Typecho Logo 和「返回首页 / 用户注册」链接,没有官方的的外观设置项。
2. 关键约束:找注入点
登录页能改哪里,取决于 Typecho 提供了什么钩子。核对源码后确认:
// admin/header.php:11 —— 后台所有页面共用的唯一内容过滤器
$header = \Typecho\Plugin::factory('admin/header.php')->filter('header', $header);| 事实 | 影响 |
|---|---|
只有 admin/header.php::header 一个 filter | 只能往 <head> 注入内容(<style> / <script>) |
| 该 header 被所有后台页共用 | 必须判断当前是不是登录页,否则污染整个后台 |
登录页 body class="body-100" | 可用作 CSS 作用域(但其他页可能也有,需配合服务端判断) |
登录页 HTML 无独立 class(h1 / form / p.more-link) | 文字替换只能靠 JS 按结构定位(form[name="login"]) |
3. 方案:服务端限定 + 作用域 CSS + JS 注入
后台请求
  → admin/header.php::header 过滤器
  → isLoginPage() 判断(SCRIPT_NAME / REQUEST_URI)
       ├─ 否 → 原样返回,不注入
       └─ 是 → 追加 <style> + <script> 到 <head>
                CSS 限定 body.body-100 作用域
                JS 用 form[name="login"] 定位并注入文字节点
为什么不用 :has()
早期 CSS 用 body.body-100:has(form[name="login"]) 来限定登录页,但 :has() 在旧浏览器支持不佳。改为服务端判断登录页后,CSS 直接用 body.body-100,无需 :has(),兼容性更好。
JS 定位注入
登录页结构固定但无专用 class,因此 JS 通过 form[name="login"] 找到 .typecho-login 容器,再注入:
- 自定义 Logo(替换
h1内容) - 标题
.lc-title - 副标题
.lc-subtitle(插在表单前) - 底部文字
.lc-footer(追加到容器末尾)
用 data-lc 标记防止重复注入。
4. 功能与配置
| 配置项 | 说明 |
|---|---|
| 启用自定义 | 开关,关闭即恢复原生 |
| 背景图片地址 | 完整 URL 或站内绝对路径 |
| 背景颜色 | 背景图未加载时的兜底色 |
| 背景显示方式 | 铺满裁剪 / 完整显示 / 平铺 / 居中 |
| 遮罩透明度 | 0~1,让背景变暗突出文字 |
| 自定义标题 | 替换顶部 Logo 文字 |
| 副标题 | 标题下方一行小字 |
| 底部文字 | 登录框最下方 |
| 主色调 | 登录按钮颜色 |
| 自定义 Logo | 替换顶部 Logo,可设高度 |
| 附加 CSS | 覆盖样式,追加在插件样式后 |
配置项通过 Element::__construct(name, options, value, label, description) 创建(Radio / Text / Textarea)。
5. 安全性
登录页是公开页面,配置值可能来自不可信输入,因此每一类输出都做了处理,并用桩测试验证:
| 风险 | 处理 | 实测 |
|---|---|---|
| CSS 注入 | 颜色只允许合法 hex(#abc / #aabbcc),否则回退默认 | red;} body{... → 被拒 |
| 恶意图片 URL | 白名单:仅 http(s):// 或单个 / 开头的站内路径 | javascript: → 拒;//evil.com/x → 拒 |
| JS 注入 | 文字用 json_encode + JSON_HEX_TAG/AMP/APOS/QUOT | </script><script>... → 被转义 |
| CSS 标签逃逸 | 附加 CSS 移除 </style>、<style>、<!--、--> | 被剥离 |
测试中发现并修复的 bug:初版 URL 白名单用 ^/,导致协议相对 URL //evil.com/x 通过(可加载外部图片)。改为 ^/(?!/) 后正确拒绝。这是实测发现的,不是推测。
6. 验证结果
| 项目 | 结果 |
|---|---|
php -l 语法检查 | 无错误 |
| 颜色白名单(合法/注入/默认) | 全部符合预期 |
| URL 白名单(https / 站内 / javascript / 协议相对 / 带引号) | 全部符合预期 |
| 登录页判断(login.php / index.php / 首页) | 仅 login.php 为 true |
| 非登录页不注入 | 原样返回 |
| XSS 文本与 CSS 标签剥离 | 通过 |
7. 安装与使用
- 上传到
usr/plugins/LoginCustomizer/ - 后台插件页启用
- 进入插件设置填写配置项
- 刷新登录页查看效果
推荐配置:
- 背景图:
/usr/themes/主题名/images/login-bg.jpg - 背景色:
#1e2430,遮罩0.4 - 标题:
我的博客,副标题:欢迎回来 - 底部:
© 2026 90apt.com,主色调:#2f6fed
注意:
- 背景图建议横版大图(1920×1080+),
cover效果最佳 - Logo 建议透明 PNG
- 配置不生效时 Ctrl+F5 强制刷新缓存
- 恢复原生:把「启用自定义」关掉,无需禁用插件
LoginCustomizer 1.0.0 · 王忘杰 · 90apt.com
评论