
typecho搜索增强插件 · 开发总结
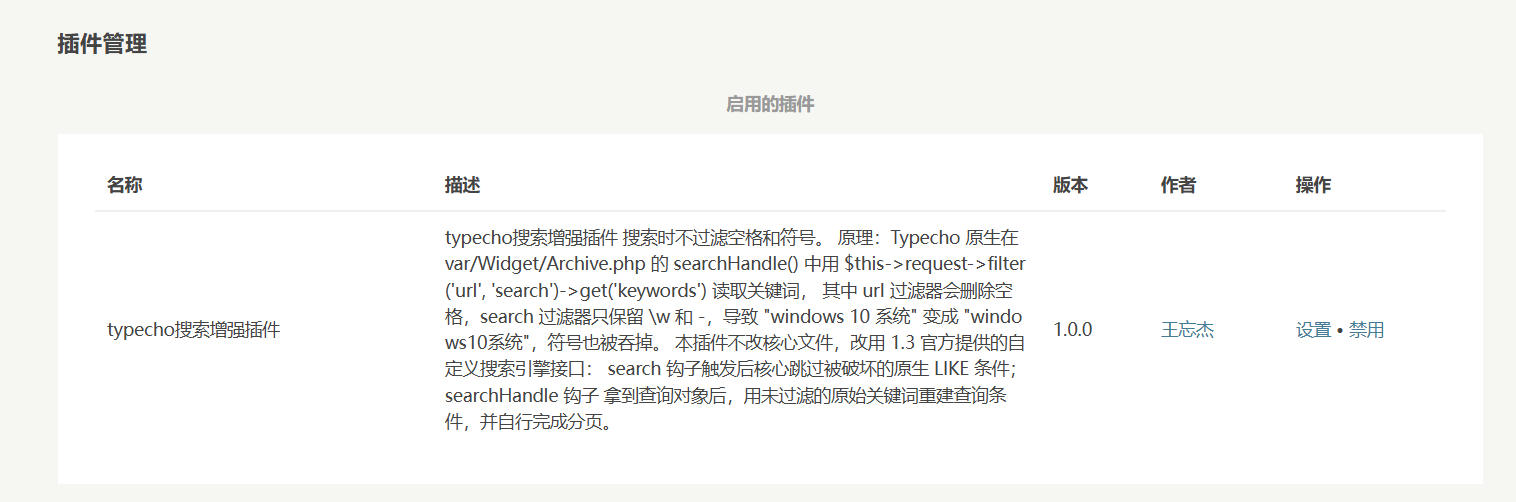
插件名:typecho搜索增强插件
介绍:搜索时不过滤空格和符号
作者:王忘杰 网站:90apt.com 版本:1.0.0 兼容:Typecho 1.3.x 状态:已验证通过
1. 问题现象
原生搜索会吞掉空格与符号,导致本该命中的文章搜不到。
| 表现 | |
|---|---|
| ✕ 原生 | windows 10 系统 → windows10系统,空格消失;.net3.5 → net3 5 / net35,符号与点号被破坏;C++、a/b 几乎无法检索 |
| ✓ 修复后 | 空格保留,实现 A + 空格 + B 同时命中;点号、斜杠、加号、百分号原样参与匹配;中英数符混合词均可检索 |
常见做法是直接改核心文件 var/Widget/Archive.php,把 filter('url','search') 去掉。本插件达成同等效果,但完全不碰核心,升级 Typecho 不受影响。
2. 双重根因
排查发现是两个独立机制叠加破坏关键词,缺一不可。
根因 A · Typecho 核心过滤器
// var/Widget/Archive.php : 搜索关键词读取
$keywords = $this->request->filter('url', 'search')->get('keywords');

// var/Typecho/Common.php
safeUrl()           // 删除空格
filterSearchQuery() // → slugName():只保留 [\w_-],其余全丢

// 实测:.net3.5  →  slug = net3-5  →  filter = net3 5
根因 B · nginx 伪静态截断
# 站点现有 rewrite(官方标准写法,本身没错)
if (!-e $request_filename) {
    rewrite ^(.*)$ /index.php$1 last;
}

# 问题:含点号的 path 被当成带扩展名的文件路径
# /search/.net3.5/  →  PATH_INFO 逐次截断  →  net35  →  35
两处叠加:过滤器先吞符号,nginx 再截断点号后的内容。这正是前几版"改了搜索逻辑却仍搜不到"的原因——原始词在到达插件之前就已经被破坏了。
3. 最终方案:seh + hex 编码
核心思路:不让原文出现在 URL 里。在最早期把词转成纯字母数字的编码,完整穿过过滤器和 nginx,消费端再解码。
用户输入 → begin() 编码 → 核心+nginx 透传 → 插件解码
.net3.5  → seh2e6e6574332e35 → 无点号安全  → hex2bin → .net3.5
// 编码:seh + bin2hex,纯字母数字,slugName 原样保留、nginx 不截断
$encoded = 'seh' . bin2hex($s); // .net3.5 → seh2e6e6574332e35
// 还原:识别 seh 前缀后 hex2bin
if (preg_match('/^seh([0-9a-f]+)$/i', $keywords, $m)) {
$plain = hex2bin($m[1]); // → .net3.5
}四个官方钩子
| 钩子 | 职责 |
|---|---|
index.php :: begin | 最早 intercept,把 s 改写为 seh 编码 |
Archive :: search | 解码原始词,触发核心跳过被破坏的原生 LIKE |
Archive :: searchHandle | 用原始词重建查询条件,自行完成计数与分页 |
Archive :: pageNav | 分页链接同样携带 seh 编码,翻页不丢词 |
4. 关键实现细节
// 多词用 % 连接,与原生的 str_replace(' ','%',$keywords) 语义一致
$pattern = '%' . implode('%', $terms) . '%';
// .net3.5        →  LIKE '%.net3.5%'
// windows 10 系统 →  LIKE '%windows%10%系统%'

$select->where("(title LIKE ? OR text LIKE ?)", $pattern, $pattern)
->where("type = ?", 'post');- 参数全部绑定(
?占位符),无 SQL 注入风险 - 复刻核心的密码保护与登录状态判断,行为一致
- 保留「顺序短语 / 独立多词」与「标题+正文 / 仅标题」两个配置项
- 标题先转义输出;关键词由
keywords()自行转义,避免双重转义 - 空关键词返回空结果,不退化成全量列出
关于「顺序短语」模式:zabbix 8 生成 LIKE '%zabbix%8%',要求同一字段内 zabbix 在前、8 在后。已实测确认这是与原生一致的设计行为,非 bug:
| 标题 | phrase 模式 |
|---|---|
| Zabbix 8.0 安装教程 | ✅ 命中 |
| Zabbix 7 升级到 8 指南 | ✅ 命中 |
| 8.0 版本 Zabbix 部署 | ❌ 不匹配(8 在 zabbix 前) |
| Zabbix 监控 / 8 个技巧 | ❌ 不匹配(缺词) |
想宽松匹配(8.0 版本 Zabbix 也能搜到)时,在插件配置里切换到「独立多词」即可。
5. 验证结果
用便携 PHP 8.3 实测:编码穿过核心过滤器 → 解码还原的完整链路。
| 测试关键词 | seh 编码 | 穿过过滤器 | 还原结果 | 结论 |
|---|---|---|---|---|
.net3.5 | seh2e6e6574332e35 | 原样 | .net3.5 | 通过 |
windows 10 系统 | seh77696e…bb9f | 原样 | windows 10 系统 | 通过 |
C++ | seh432b2b | 原样 | C++ | 通过 |
a/b | seh612f62 | 原样 | a/b | 通过 |
100% | seh31303025 | 原样 | 100% | 通过 |
- PHP 语法检查:
php -l无错误 - 线上实测:搜索
.net3.5命中预期文章 - URL 形态:
/search/seh2e6e6574332e35/,无点号、无符号
6. 安全性审查
结论:不存在 SQL 注入。 按源码追踪 + 载荷实测两侧验证。
已证 · SQL 注入不成立
- 用户输入关键词从不直接拼接进 SQL,全部通过
?占位符传入 - Typecho
Query::where()把参数登记为#param:N#,prepare()时经adapter->quoteValue()(MySQL 为real_escape_string)转义后加引号 - 实测三类注入载荷(
' OR '1'='1、') OR 1=1 --、'; DROP TABLE --):单引号均被转义成\',整体困在 LIKE 字符串内部,无法闭合引号 - 拼进 SQL 的
LIKE / ILIKE由数据库驱动硬编码二选一,不来自用户输入;type = 'post'、分页页码也均为参数绑定或强转整数
// 插件:全部用 ? 占位符
$select->where("(table.contents.title LIKE ? OR table.contents.text LIKE ?)", $pattern, $pattern);

// 核心 Query::prepare():占位符 → 转义后的带引号字符串
return preg_replace_callback("/#param:([0-9]+)#/", fn($m) =>
    $adapter->quoteValue($params[$m[1]]), $query);

// 实测注入载荷的最终 SQL:引号被转义,无法逃逸
LIKE '%%\')%OR%1=1%--%%'
已证 · 其他输出安全
- 搜索标题
setArchiveTitle()经htmlspecialchars转义,杜绝反射型 XSS - 关键词经
seh+hex 白名单解码,hex2bin前用^[0-9a-f]+$严格校验,非法字符直接丢弃 - 无文件读写、无外部请求、无
eval/system等危险函数
说明(非插件引入):核心Archive.php:1336存在用archiveSlug拼模板文件名的逻辑。本插件只在搜索归档下设置它,主题里未发现直接输出;原生搜索同样如此设置,行为与核心一致,未引入新的攻击面。
7. 安装与使用
- 将
usr/plugins/SearchEnhance/目录上传到站点相同路径 - 后台「插件」页启用,显示名:typecho搜索增强插件
- 启用后无需其他配置,搜索框输入含空格/符号的词即可
- 可在插件配置中切换多词匹配方式与搜索范围
- 不修改任何核心文件,Typecho 升级不受影响
已知限制:Joe 主题搜索框写有maxlength="16",超过 16 字符的词会被前端截断。如需搜索.NET Framework 3.5这类长词,需把public/header.php中搜索 input 的maxlength调大。
typecho搜索增强插件 v1.0.0 · 王忘杰 · 90apt.com · 搜索时不过滤空格和符号
评论